


Gestion des administrateurs
Eduvem dispose d’un système de permissions en couches : un rôle vaut pour l’institution entière ou pour une salle précise, et un rôle plus large inclut automatiquement tout ce que les rôles plus restreints peuvent faire dans son périmètre.
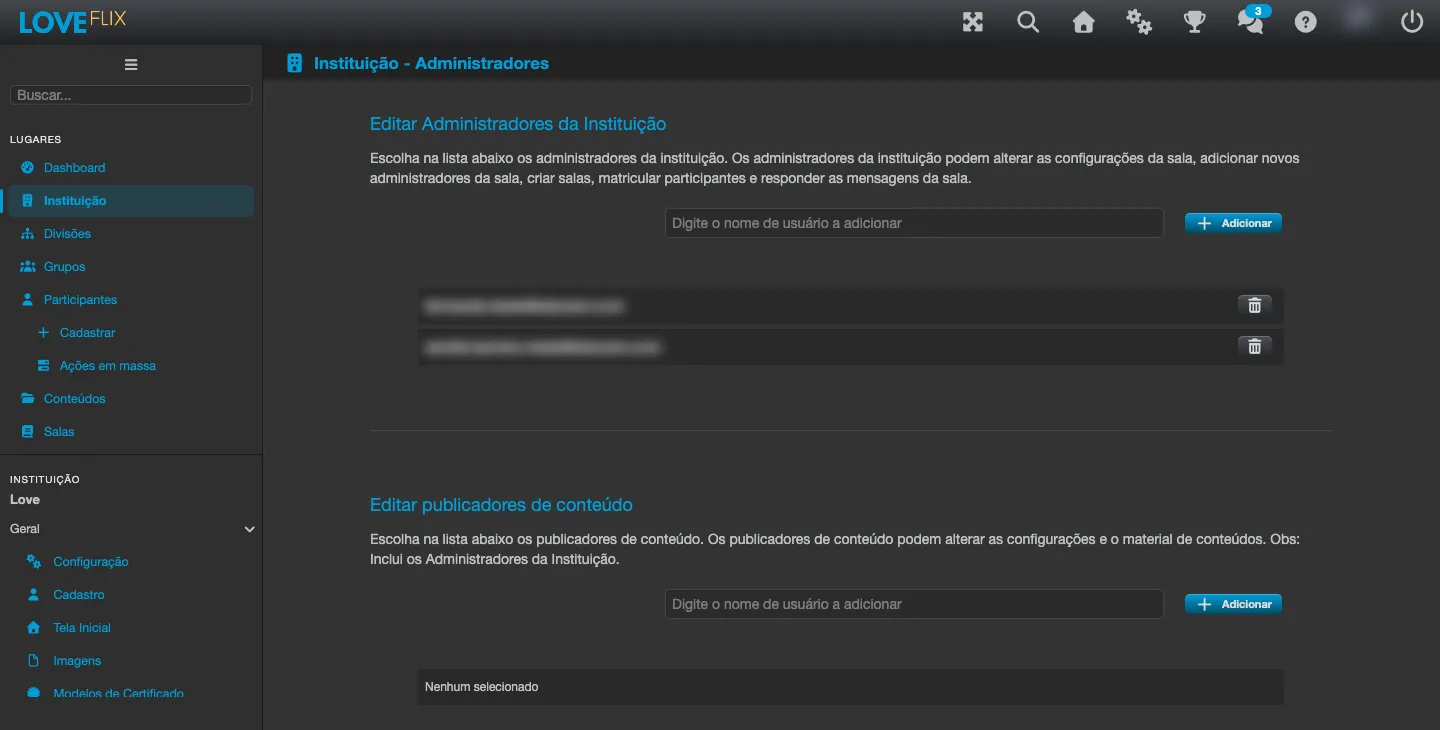
Rôles au niveau de l’institution
Section intitulée « Rôles au niveau de l’institution »| Rôle | Ce qu’il fait |
|---|---|
| Administrateur de l’institution | Contrôle complet : paramètres, contenu, salles, participants et rapports |
| Administrateur global de salle | Inscrit des participants et répond aux messages de toutes les salles de l’institution, sans accès aux autres paramètres |
| Observateur global de salles | Consulte les inscriptions et génère les certificats de toutes les salles, sans modifier ni les inscriptions ni les paramètres |
| Éditeur de contenu | Modifie les paramètres et le matériel des contenus, sans les autres pouvoirs administratifs |
Rôles au niveau de la salle
Section intitulée « Rôles au niveau de la salle »| Rôle | Ce qu’il fait |
|---|---|
| Administrateur de la salle | Gère cette salle : paramètres, inscriptions, notes et chat |
| Observateur de la salle | Suit cette salle en lecture seule |
| Tuteur | Accompagne les participants de la salle, sans modifier les paramètres ni les inscriptions |
Divisions : une administration par secteur
Section intitulée « Divisions : une administration par secteur »Pour les grandes institutions, les divisions offrent un compromis : un administrateur de division gère uniquement les salles attribuées à sa division, sans voir le reste de l’institution. Une personne ne cumule pas un rôle de division avec un rôle sur l’institution entière - c’est l’un ou l’autre.
Règles valables pour tous les rôles
Section intitulée « Règles valables pour tous les rôles »- La personne doit appartenir à votre institution et ne pas être supprimée pour recevoir un rôle - même un participant désactivé peut recevoir un rôle administratif.
- La plateforme refuse les attributions en double du même rôle, avec le message “Cette personne a déjà ce rôle.”
- Le rôle d’administrateur de l’institution ne peut être accordé qu’à une personne capable de se connecter par elle-même : qui a un mot de passe ou une authentification unique valide. L’authentification unique compte lorsque l’institution a activé la connexion SAML ou Keycloak (pour la connexion sociale, seulement une fois le compte lié) ; un compte créé par distribution externe ne compte jamais. Sinon, l’écran des administrateurs de l’institution affiche l’erreur : “Cette personne n’a pas encore créé de mot de passe ni ne s’est connectée par authentification unique ; elle ne peut donc pas devenir administratrice de l’institution. Demandez-lui d’abord de se connecter et de créer un mot de passe.” Pour lever cette exigence, un administrateur de l’institution peut activer Autoriser des administrateurs de l’institution sans mot de passe dans Institution > Accès et connexion (désactivé par défaut) ; tant qu’elle est activée, quiconque contrôle l’e-mail de la personne peut s’approprier le compte d’administrateur, activez-la donc seulement si vous faites confiance aux adresses enregistrées. Cela vaut aussi pour les administrateurs accordés par l’API d’intégration avec un jeton disposant de l’autorisation Connexion des administrateurs et tuteurs. Les autres rôles (éditeur, observateur, tuteur, administrateur de salle et de division) peuvent être accordés dès l’inscription, avant que la personne crée son mot de passe. Les rôles déjà accordés ne changent pas.
- Chaque attribution et chaque retrait de rôle est enregistré dans l’historique d’audit de l’institution.
Accordez toujours le rôle le plus restreint qui répond au besoin - et passez périodiquement en revue la liste des administrateurs.