


Gestión de administradores
Eduvem tiene un sistema de permisos por capas: un rol vale para toda la institución o para una sala específica, y un rol más amplio incluye automáticamente todo lo que los roles más restringidos pueden hacer dentro de su alcance.
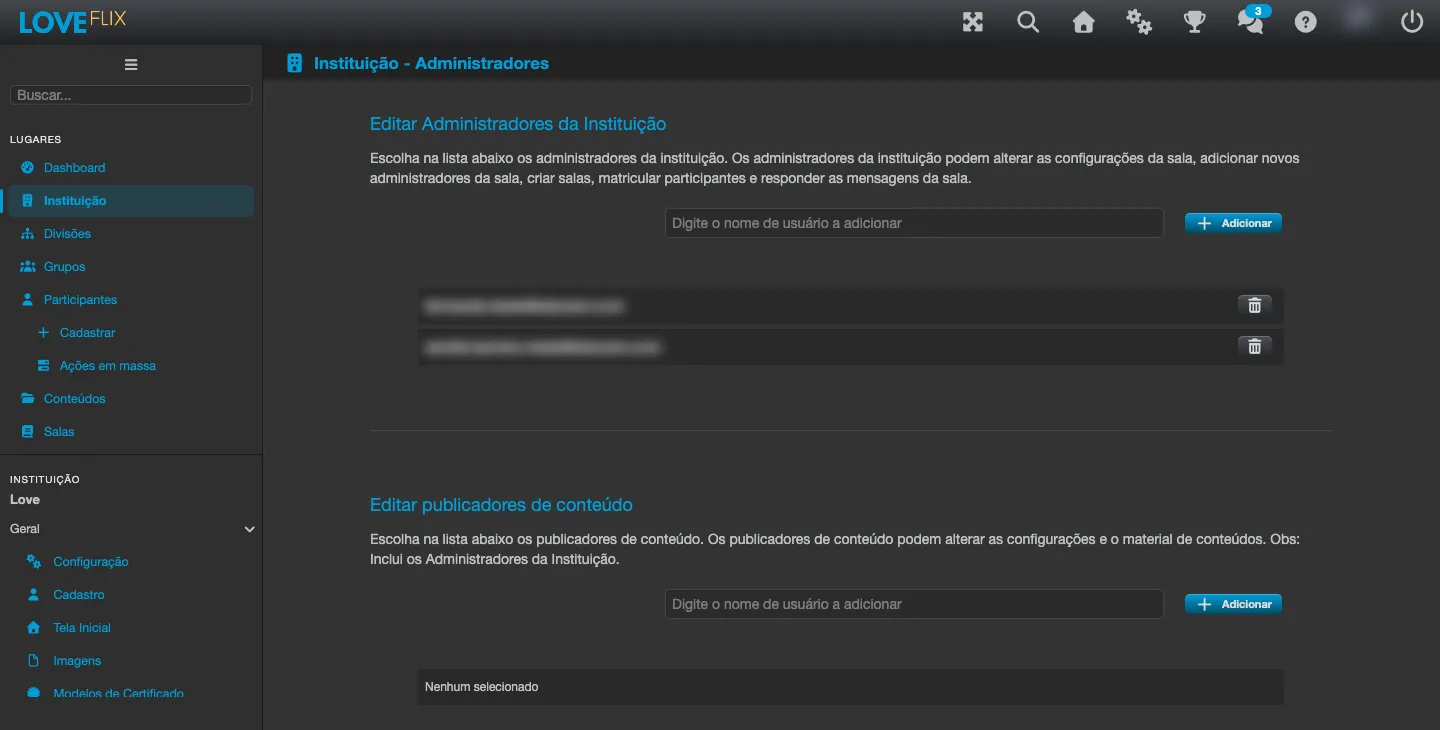
Roles a nivel de institución
Sección titulada «Roles a nivel de institución»| Rol | Qué hace |
|---|---|
| Administrador de la Institución | Control completo: configuración, contenido, salas, participantes e informes |
| Administrador Global de Sala | Matricula participantes y responde los mensajes de todas las salas de la institución, sin acceso al resto de la configuración |
| Observador global de salas | Ve las matrículas y genera certificados de todas las salas, sin modificar matrículas ni configuración |
| Publicador de contenido | Modifica la configuración y el material de los contenidos, sin los demás poderes administrativos |
Roles a nivel de sala
Sección titulada «Roles a nivel de sala»| Rol | Qué hace |
|---|---|
| Administrador de la Sala | Gestiona esa sala: configuración, matrículas, notas y chat |
| Observador de la Sala | Acompaña esa sala en modo de solo lectura |
| Tutor | Apoya a los participantes de la sala, sin modificar la configuración ni las matrículas |
Divisiones: administración por área
Sección titulada «Divisiones: administración por área»Para instituciones grandes, las divisiones ofrecen un punto intermedio: un administrador de división gestiona solo las salas asignadas a su división, sin ver el resto de la institución. Una persona no acumula un rol de división con un rol de toda la institución - es uno u otro.
Reglas que valen para todos los roles
Sección titulada «Reglas que valen para todos los roles»- La persona debe pertenecer a su institución y no estar eliminada para recibir un rol - incluso un participante desactivado puede recibir un rol administrativo.
- La plataforma rechaza asignaciones duplicadas del mismo rol, con el mensaje “Esta persona ya tiene este rol.”
- El rol de administrador de la institución solo puede otorgarse a una persona que pueda iniciar sesión por su cuenta: que tenga una contraseña o un inicio de sesión único válido. El inicio de sesión único cuenta cuando la institución tiene activado el acceso SAML o Keycloak (en el acceso social, solo una vez vinculada la cuenta); una cuenta creada por distribución externa nunca cuenta. En caso contrario, la pantalla de Administradores de la institución muestra el error: “Esta persona todavía no creó una contraseña ni inició sesión con inicio de sesión único, por lo que no puede ser administradora de la institución. Pídale que inicie sesión y cree una contraseña primero.” Para no exigirlo, un administrador de la institución puede activar Permitir administradores de la institución sin contraseña en Institución > Acceso e inicio de sesión (desactivado por defecto); mientras esté activado, quien controle el correo de la persona puede tomar la cuenta de administrador, así que actívelo solo si confía en las direcciones registradas. También se aplica a los administradores otorgados por la API de integración con un token que tenga el permiso Inicio de sesión de administradores y tutores. Los demás roles (publicador, observador, tutor, administrador de sala y de división) pueden otorgarse justo después del registro, antes de que la persona cree la contraseña. Los roles ya otorgados no cambian.
- Toda asignación y retirada de rol queda registrada en el historial de auditoría de la institución.
Conceda siempre el rol más pequeño que resuelve la necesidad - y revise la lista de administradores periódicamente.